Zrozumienie Application Security Posture
W dynamicznie rozwijającym się krajobrazie cyfrowym roku 2025 termin Application Security Posture (ASP) przeszedł drogę od niszowego zagadnienia technicznego do kluczowego priorytetu zarządów. Mówiąc najprościej, stan bezpieczeństwa aplikacji to zagregowany status całego środowiska bezpieczeństwa aplikacji w organizacji. Działa jak całościowy przegląd, szczegółowo opisujący skuteczność mechanizmów kontroli bezpieczeństwa, obecność podatności oraz ogólną odporność ekosystemu oprogramowania. Zamiast koncentrować się na pojedynczej zaporze sieciowej lub łatce, ASP wymaga spojrzenia, które łączy odrębne warstwy bezpieczeństwa w spójną strategię obrony.
Osiągnięcie solidnego poziomu bezpieczeństwa wymaga czegoś więcej niż tylko instalacji narzędzi; wiąże się to z koordynacją wspólnych działań programistów, zespołów ds. operacji bezpieczeństwa i interesariuszy biznesowych. W miarę skalowania działalności organizacje często borykają się z fragmentarycznym obrazem swojego bezpieczeństwa, co prowadzi do powstawania luk, które mogą wykorzystać atakujący. Priorytetyzując widoczność i ujednolicone zarządzanie, firmy mogą przejść ze stanu reaktywnego gaszenia pożarów do proaktywnej postawy, która przewiduje zagrożenia, zanim zmaterializują się one w środowiskach produkcyjnych.
Wyzwanie związane ze zmęczeniem alertami i złożonością
Jednym z najbardziej uporczywych problemów, przed jakimi stają zespoły ds. bezpieczeństwa, jest przytłaczająca liczba alertów generowanych przez nowoczesną infrastrukturę. Nierzadko średniej wielkości przedsiębiorstwo przetwarza setki, a czasem ponad 500 alertów dziennie. Ten nieustanny strumień danych tworzy środowisko, w którym krytyczne podatności łatwo gubią się w szumie informacyjnym. Kiedy zespoły ds. bezpieczeństwa poświęcają czas na weryfikację fałszywych alarmów, tracą możliwość skupienia się na ulepszeniach strategicznych, pozostawiając kluczowe komponenty aplikacji odsłonięte na dłużej, niż to konieczne.
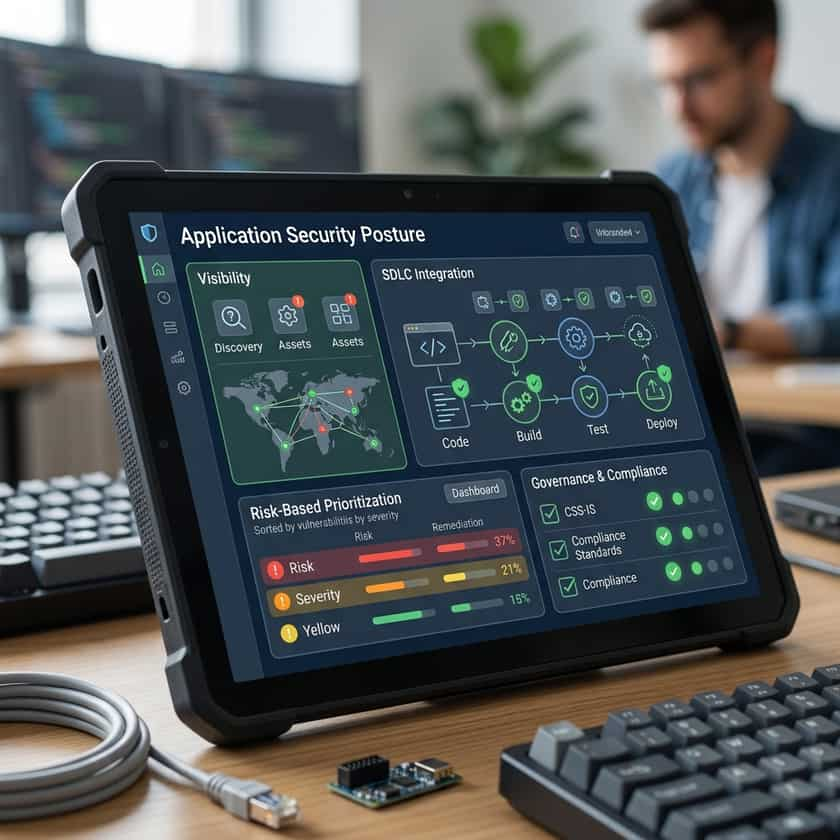
Skuteczne rozwiązania z zakresu application security posture radzą sobie z tym problemem poprzez wdrażanie inteligentnych modeli priorytetyzacji. Zamiast traktować każdą podatność jako natychmiastowy incydent o najwyższym priorytecie, nowoczesne systemy kategoryzują ryzyka na podstawie ich potencjalnego wpływu na biznes. Łącząc dane o zagrożeniach z kontekstem aplikacji — na przykład czy oprogramowanie przetwarza wrażliwe dane klientów lub wchodzi w interakcje z kluczowymi wewnętrznymi bazami danych — zespoły ds. bezpieczeństwa mogą odsiać szum tła. Pozwala to na bardziej ukierunkowane podejście, zapewniając najcenniejszym zasobom cyfrowym najwyższy poziom ochrony.
Główne filary silnej strategii bezpieczeństwa
- Ciągła widoczność: Utrzymywanie dokładnego, aktualizowanego w czasie rzeczywistym spisu wszystkich aplikacji, interfejsów API i mikrousług w portfolio.
- Proaktywne modelowanie zagrożeń: Regularne ocenianie, w jaki sposób aplikacje mogą zostać zaatakowane, oraz identyfikowanie najbardziej prawdopodobnych wektorów naruszenia bezpieczeństwa.
- Zautomatyzowane mapowanie zgodności: Uproszczenie procesu dopasowywania mechanizmów kontroli bezpieczeństwa do ram regulacyjnych, takich jak RODO czy SOC2.
- Ujednolicone zarządzanie: Ustanowienie jasnych zasad określających wymagania bezpieczeństwa na każdym etapie cyklu życia rozwoju oprogramowania (SDLC).
- Pętle informacji zwrotnej: Wdrożenie szybkich kanałów komunikacji, które informują programistów o defektach bezpieczeństwa już podczas pisania kodu.
Nowe zagrożenia w nowoczesnym ekosystemie
Krajobraz zagrożeń na rok 2025 charakteryzuje się szybkimi zmianami technologicznymi. Aplikacje w coraz większym stopniu zależą od zewnętrznych bibliotek, platform open source i usług natywnych dla chmury. Chociaż narzędzia te umożliwiają szybszy rozwój, wprowadzają również ryzyka w łańcuchu dostaw oprogramowania, które są często trudne do wykrycia. Silny stan bezpieczeństwa musi uwzględniać te zewnętrzne zależności, dbając o to, aby obwód bezpieczeństwa wykraczał poza kod tworzony wewnętrznie i obejmował cały ekosystem zintegrowanych komponentów oprogramowania napędzających działalność firmy.
Ponadto rozwój programowania opartego na sztucznej inteligencji oraz zautomatyzowanych narzędzi do pisania kodu przyspieszył tempo wdrażania nowych funkcji. Zwiększa to produktywność, lecz jednocześnie oznacza, że luki bezpieczeństwa mogą pojawiać się szybciej. Utrzymanie odpowiedniego stanu bezpieczeństwa wymaga dostosowania się do tego tempa bez rezygnacji ze standardów ochrony. Integracja kontroli bezpieczeństwa bezpośrednio z procedurami pracy programistów — określana często jako „shift left” — nie jest już opcjonalna. To najskuteczniejszy sposób na zagwarantowanie, że bezpieczeństwo dotrzymuje kroku wymaganiom współczesnego biznesu.
Najlepsze praktyki wdrożeniowe
Skuteczna poprawa stanu bezpieczeństwa aplikacji to proces iteracyjny. Zacznij od audytu obecnego stanu, aby zidentyfikować największe luki w widoczności i czasie reakcji. Nie próbuj naprawiać wszystkiego na raz. Zamiast tego skup się na obszarach o wysokim wpływie, takich jak bezpieczeństwo API czy krytyczne procesy uwierzytelniania. Zaangażuj kadrę kierowniczą na wczesnym etapie, przedstawiając inicjatywy z zakresu bezpieczeństwa w kontekście ciągłości działania firmy i zarządzania ryzykiem. Kiedy decydenci rozumieją, że bezpieczeństwo chroni wyniki finansowe poprzez zapobieganie kosztownym naruszeniom danych, znacznie łatwiej jest zabezpieczyć zasoby niezbędne do zrównoważonego rozwoju.